
ATTACCHI AI SISTEMI DI REFRIGERAZIONE E NUOVE VULNERABILITÀ NELL’INTELLIGENZA ARTIFICIALE: LA SICUREZZA DIGITALE DEVE PROTEGGERE PERSONE, SERVIZI ESSENZIALI E LIBERTÀ
L’ALLERTA EUROPEA SUI SISTEMI CONNESSI
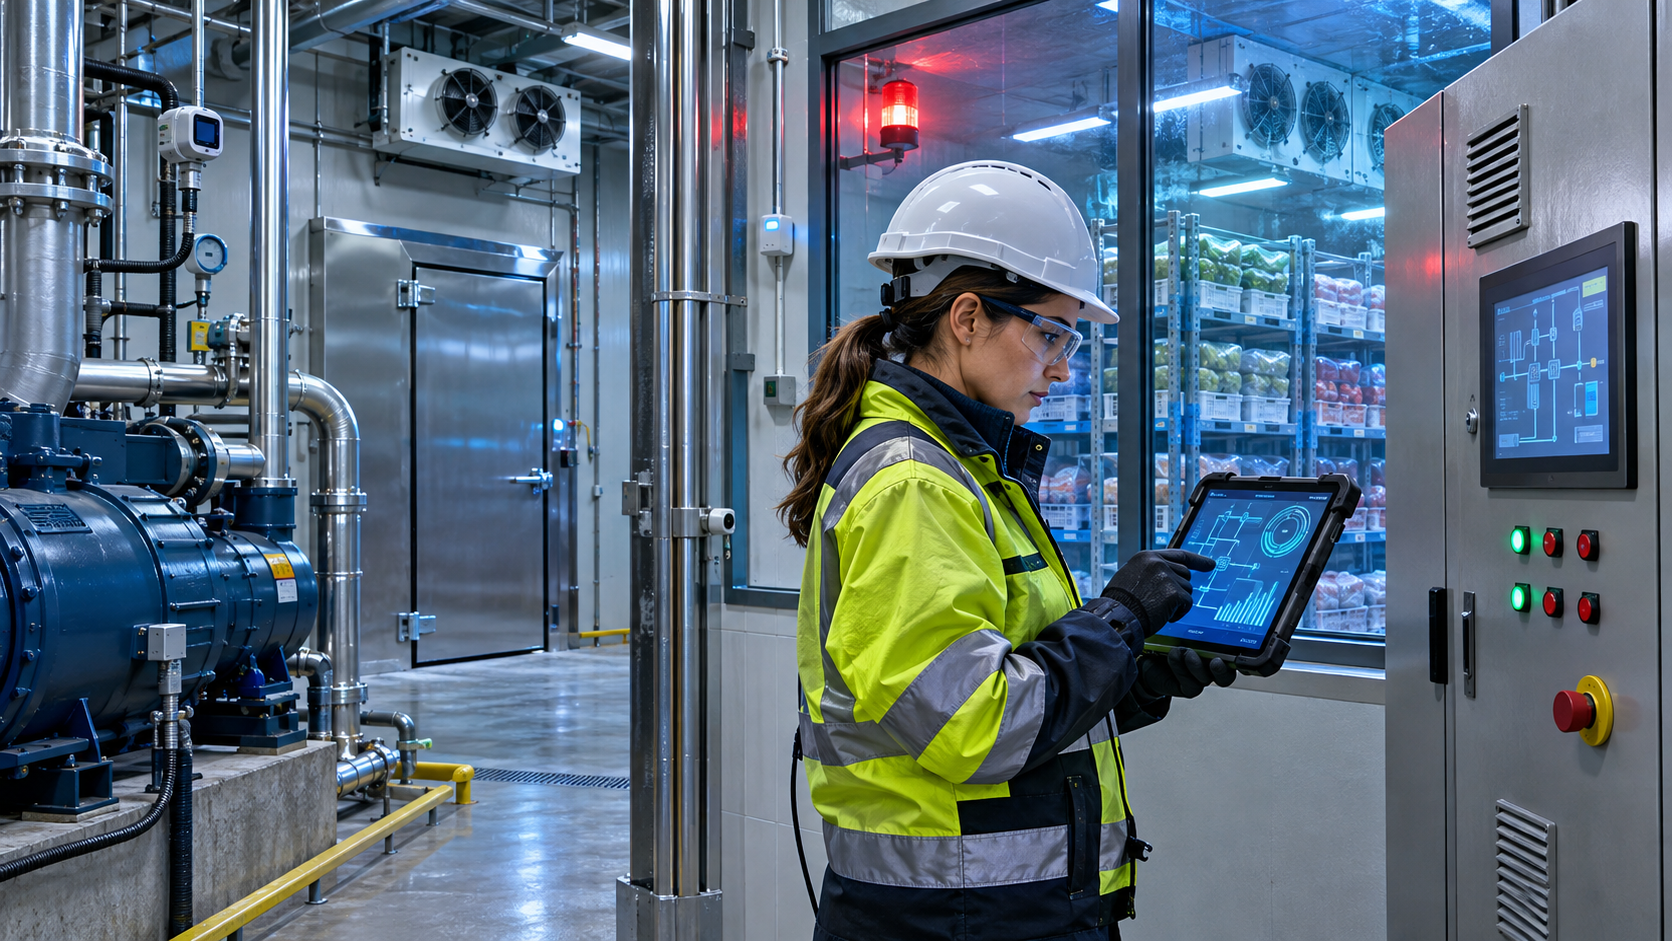
Il 4 novembre 2026 la Commissione europea, ENISA ed Europol hanno segnalato incidenti informatici che, dall’11 ottobre, hanno coinvolto sistemi commerciali di refrigerazione e dispositivi analoghi in diversi Stati membri. Una nuova ondata si è verificata il 1° e 2 novembre. Le autorità europee stanno coordinando lo scambio di informazioni e invitano le organizzazioni interessate a ridurre subito l’esposizione dei sistemi coinvolti. La comunicazione non attribuisce pubblicamente gli attacchi a un gruppo né ne descrive in dettaglio le conseguenze: ogni valutazione deve quindi distinguere i fatti accertati dai possibili scenari di rischio. Shaping Europe’s digital future
QUANDO L’ATTACCO RAGGIUNGE IL MONDO FISICO
I sistemi di refrigerazione commerciale possono dipendere da sensori, controllori, software di gestione e collegamenti remoti per assistenza e manutenzione. Questa integrazione rende possibile il controllo a distanza, ma amplia anche i punti da proteggere. Un’interruzione o una manipolazione dei sistemi potrebbe incidere sulla continuità della catena del freddo, sulla conservazione dei prodotti e sull’operatività delle attività collegate. Non si tratta soltanto di difendere dati: occorre proteggere anche processi materiali da cui dipendono lavoro, servizi e sicurezza delle persone.
IL QUADRO ITALIANO: PHISHING E CAMPAGNE MALEVOLE
La sintesi del CERT-AGID per la settimana 31 ottobre–6 novembre ha registrato 217 campagne malevole nel proprio scenario di riferimento: 187 rivolte a obiettivi italiani e 30 campagne generiche che hanno interessato anche l’Italia. Sono stati individuati 1.097 indicatori di compromissione. Tra i temi più utilizzati figurano le false multe: 98 campagne di phishing hanno imitato comunicazioni di sanzioni non pagate. Questi numeri descrivono campagne e indicatori analizzati, non il numero delle vittime né quello degli attacchi riusciti. CERT-AGID
INTELLIGENZA ARTIFICIALE E STRUMENTI COLLEGATI
Il 4 novembre il CERT-AGID ha pubblicato una ricerca sperimentale su una backdoor inserita nei pesi di un modello open-weight tramite fine-tuning. Nel test, un comportamento anomalo si attivava solo quando veniva collegato uno specifico server MCP (Model Context Protocol), inducendo il modello a inviare una richiesta HTTPS non autorizzata anche durante un’interazione ordinaria. Lo studio dimostra la fattibilità del meccanismo in quella configurazione: non prova che modelli così compromessi siano già diffusi o impiegati in attacchi reali. Evidenzia però un rischio della catena di fornitura dell’IA: un modello apparentemente affidabile può interagire con strumenti aggiunti in un secondo momento. CERT-AGID
LA SICUREZZA COME GARANZIA DEI DIRITTI
La riservatezza delle comunicazioni è tutelata dall’articolo 8 della Convenzione europea dei diritti dell’uomo. In Italia, l’articolo 15 della Costituzione protegge la libertà e la segretezza della corrispondenza. La Carta dei diritti fondamentali dell’Unione europea riconosce il rispetto della vita privata e la protezione dei dati personali agli articoli 7 e 8. Il GDPR, la direttiva NIS2 e il Cyber Resilience Act traducono questi principi in obblighi di sicurezza, gestione del rischio e responsabilità per i soggetti interessati. Un incidente può compromettere non solo la confidenzialità dei dati, ma anche la loro integrità e disponibilità, ostacolando l’accesso a servizi e prestazioni. EUR-Lex
PREVENZIONE: MISURE TECNICHE E ORGANIZZATIVE
La protezione deve partire da un inventario aggiornato di dispositivi, software, fornitori e collegamenti remoti. I sistemi informatici e quelli che controllano impianti fisici vanno separati con segmentazione di rete e regole di accesso rigorose. Servono autenticazione multifattore, account individuali, credenziali custodite in modo sicuro e rimozione degli accessi non più necessari. Le interfacce di gestione non devono essere esposte direttamente a Internet; gli aggiornamenti vanno pianificati e verificati, con priorità per le vulnerabilità sfruttabili sui sistemi accessibili dall’esterno.
Per gli strumenti di intelligenza artificiale occorre verificare provenienza e integrità di modelli e componenti, limitare i server MCP autorizzati e applicare il principio del privilegio minimo. Le chiamate verso l’esterno devono essere controllate e registrate; le operazioni sensibili devono richiedere un’autorizzazione umana. Le copie di sicurezza vanno isolate e sottoposte a prove periodiche di ripristino. Ogni organizzazione deve inoltre definire tempi massimi di interruzione, procedure di risposta agli incidenti e modalità operative alternative.
OBBLIGHI E RESPONSABILITÀ
La NIS2 richiede ai soggetti essenziali e importanti che rientrano nel suo ambito misure proporzionate di gestione del rischio e la segnalazione degli incidenti significativi. Dal 11 settembre 2026 è operativa la piattaforma europea prevista dal Cyber Resilience Act per la segnalazione, da parte dei fabbricanti, di incidenti gravi e vulnerabilità attivamente sfruttate; i principali requisiti del regolamento si applicheranno dall’11 dicembre 2027. La Commissione richiama inoltre sicurezza fin dalla progettazione e supporto dei prodotti lungo il loro ciclo di vita. Shaping Europe’s digital future
LA POSIZIONE DI CIVICRAZIA
Civicrazia sostiene una cybersicurezza misurabile, trasparente e orientata alla tutela concreta delle persone. I cittadini devono poter conoscere i rischi che incidono sui loro dati e sui servizi da cui dipendono, ricevere comunicazioni tempestive in caso di violazione e disporre di assistenza effettiva. Alle istituzioni e alle organizzazioni chiediamo prevenzione verificabile, responsabilità chiare, formazione continua e continuità dei servizi essenziali. La trasformazione digitale è un progresso solo se rafforza diritti, dignità e fiducia pubblica.
FONTI UTILIZZATE:
Commissione europea ed ENISA – Incidenti nei sistemi di refrigerazione, 4 novembre 2026
CERT-AGID – Campagne malevole nella settimana 31 ottobre–6 novembre 2026
CERT-AGID – Backdoor nei modelli open-weight, 4 novembre 2026
Convenzione europea dei diritti dell’uomo, art. 8
Costituzione italiana, art. 15
Carta dei diritti fondamentali dell’Unione europea, artt. 7–8
Direttiva NIS2 – Direttiva (UE) 2022/2555
Cyber Resilience Act – Regolamento (UE) 2024/2847
Linda Dehesh
0 commenti